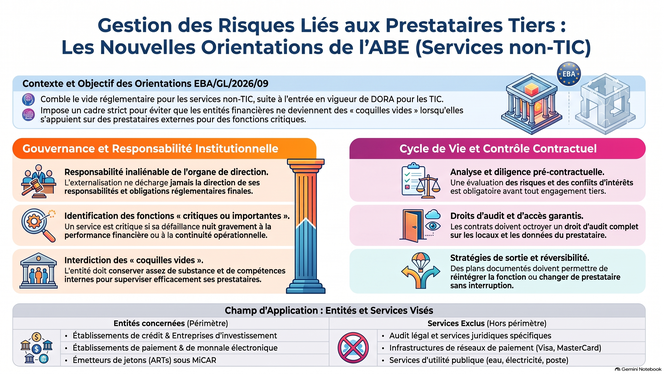
Les lignes directrices EBA/GL/2026/09 de l'Autorité bancaire européenne encadrent la gestion des risques liés aux tiers pour les services non technologiques (non-ICT) au sein des entités financières, complétant ainsi le règlement DORA et remplaçant les directives de 2019. Elles excluent certains services accessoires et imposent une identification stricte des fonctions critiques. L'organe de direction conserve la responsabilité ultime, interdit les structures « coquilles vides » et doit tenir un registre exhaustif des contrats. La réglementation exige une due diligence rigoureuse, des droits d'audit, un encadrement de la sous-traitance, des plans de sortie et l'évaluation des risques de concentration. Un délai de deux ans est accordé pour mettre en conformité les contrats critiques existants.
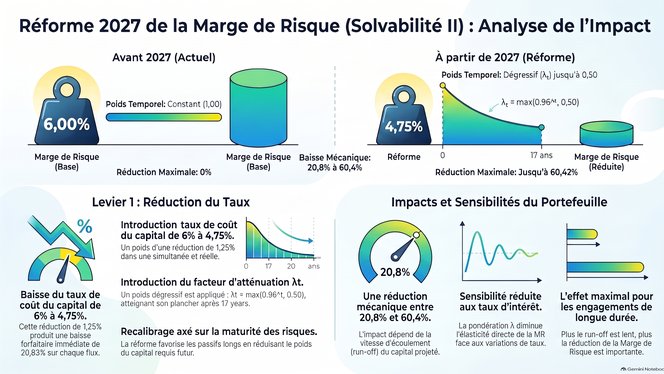
La réforme Solvabilité II du 30 janvier 2027 recalibre la Marge de Risque (RM) pour les engagements long terme. Elle baisse le taux du coût du capital de 6 % à 4,75 % et introduit un facteur d'atténuation temporel dégressif (facteur = max(0,96^t, 0,50)), plafonné à 50 % dès t = 17.
Cette modification entraîne une réduction relative de la RM comprise entre 20,83 % (flux immédiats) et 60,42 % (flux au-delà de t = 17). L'impact dépend du profil temporel : un écoulement tardif accentue la baisse, tandis qu'une dispersion temporelle accrue la limite (convexité). Les assureurs doivent adapter leurs modèles de projection et auditer leurs méthodes simplifiées.
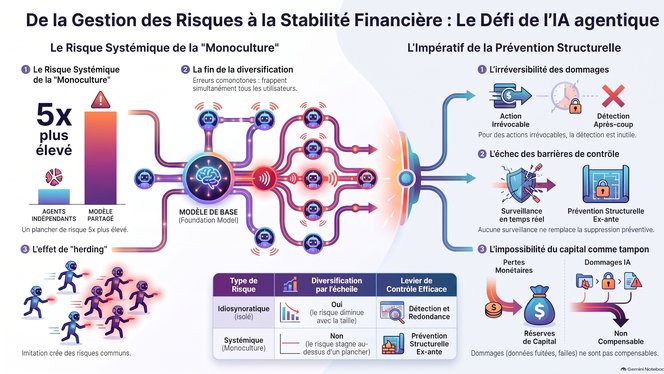
Le passage de l’IA générative traditionnelle aux systèmes d’IA agentique autonomes transforme le risque de modèle individuel en risque systémique macroprudentiel.
Le cadre quantitatif de dommage attendu EH = PHA × SGH × BR révèle un risque défavorable où la probabilité, la sévérité et le rayon d'impact co-varient négativement en période de crise. De plus, la monoculture autour de quelques modèles de fondation crée un plancher de risque non diversifiable, tandis que les contagions techniques, sémantiques et les comportements mimétiques de troupeau amplifient le danger.
Les contrôles à l'exécution et le capital s'avèrent inopérants face aux actions irréversibles. La gestion des risques doit donc imposer en amont un confinement robuste et des limites d'exposition structurelles via l'indice d'écart de confinement (CMI).
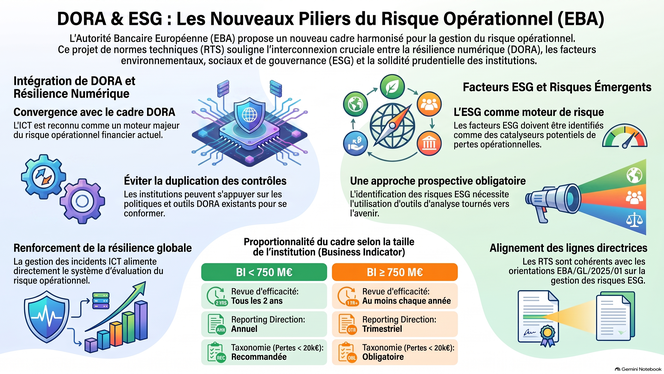
Le projet de RTS de l'EBA (EBA/CP/2026/18) modernise le cadre du risque opérationnel issu de Bâle III (CRR) en insistant sur la résilience et l'approche prospective. Il instaure une interopérabilité directe avec le règlement DORA pour éliminer les doublons en réutilisant les dispositifs ICT existants. Les facteurs ESG deviennent des moteurs (drivers) de risque devant être intégrés de manière prospective. Sur le plan de la gouvernance, l'indépendance de la 2e ligne de défense est renforcée face à l'audit. Enfin, le principe de proportionnalité applique des exigences accrues (reporting trimestriel, taxonomie obligatoire, stress tests) aux établissements dont l'Indicateur d'Activité atteint 750 M€.
Consultation ouverte jusqu'au 31 décembre 2026.
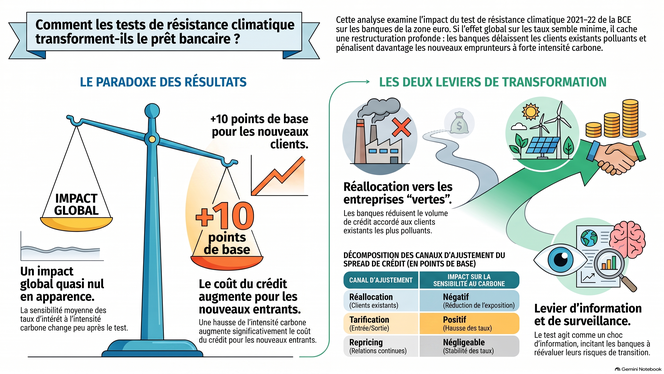
L'exercice de test de résistance climatique (CST) de la BCE n'a pas modifié la sensibilité moyenne des taux d'intérêt à l'intensité carbone, affichant un effet agrégé statistiquement insignifiant. Toutefois, cette neutralité globale masque des ajustements structurels ciblés : les banques réallouent leurs encours en réduisant l'octroi aux clients existants les plus polluants, tout en appliquant une majoration d'environ 10 points de base aux nouveaux emprunteurs intensifs en carbone. En éclairant la distribution des risques, le CST agit comme un levier d'information et de supervision, orientant la composition des portefeuilles bancaires principalement lors de l'octroi des nouveaux prêts.
Un communiqué des Autorités de surveillance européennes (ESAs) alerte sur l'impact des modèles d'IA de pointe dans le secteur financier. En automatisant l'exploitation des failles zero-day, l'IA accélère les cyberrisques et crée une asymétrie tactique en faveur des attaquants, menaçant la stabilité systémique.
Pour y faire face, la réglementation combine DORA et l'AI Act. Les entités financières doivent adapter leur stratégie selon un triptyque opérationnel (prévention zero-trust, détection continue, gestion des défaillances en cascade) tout en renforçant la gouvernance, l'expertise et la surveillance de leur chaîne d'approvisionnement d'ici 2027.
Le secteur européen de l'assurance conserve une résilience globale avec un niveau de risque maintenu à « médium », porté par une solide solvabilité (groupes à 210 %) et la haute qualité de ses fonds propres (86 % en Tier 1).
Toutefois, le risque lié à la numérisation et aux menaces cyber a été relevé à « Élevé » en raison de l'IA de pointe, de la complexité de la souscription cyber et de la hausse des attaques. L'environnement macroéconomique s'assombrit sous l'effet d'une croissance atone (1,0 %) et d'une inflation en hausse (2,9 %), imposant une vigilance accrue à long terme.
Cet article analyse l'impact pour les gestionnaires de risques du Règlement (UE) 2026/1744 (« Paquet Omnibus » numérique). Ce texte révise le Règlement sur l'IA (UE) 2024/1689 pour en simplifier le déploiement face aux retards techniques et administratifs, sans réduire les exigences de sécurité. Il redéfinit la notion de composant de sécurité, assouplit l'obligation de maîtrise de l'IA et permet exceptionnellement le traitement de données sensibles pour corriger les biais. Le texte reporte également les échéances pour l'IA à haut risque à 2027 et 2028, interdit les contenus intimes non consentis et accroît les pouvoirs de contrôle du Bureau de l'IA.
L’évaluation des risques environnementaux nécessite une rigueur quantitative pour surmonter l’opacité du marché. La VaR classique étant inadaptée aux ruptures systémiques, l’Expected Shortfall et le « Coût du risque environnemental » offrent un cadre prospectif plus robuste. Entre l’approche macroéconomique (Top-down) et la démarche granulaire par site (Bottom-up), cette dernière reste l'objectif clé pour la gestion de portefeuille. Une modélisation fiable exige sept principes : transparence, géolocalisation des actifs, priorité aux données observables pour limiter la propagation d'erreurs, prise en compte des interactions non linéaires, scénarios prospectifs, agrégation cohérente et adéquation aux besoins de l'utilisateur. Ces principes garantissent des décisions auditables et actionnables.
Ce document de l'ACPR analyse l'impact de l'instabilité climatique sur le secteur de l'assurance non-vie en France entre 2021 et 2024. Face à l'augmentation de la fréquence et de la gravité des sinistres naturels, les assureurs adaptent leurs stratégies de tarification et leurs méthodes de provisionnement technique. L'étude souligne l'utilisation croissante d'outils de géolocalisation précis et de zoniers pour segmenter les risques et ajuster les primes. Les entreprises renforcent également leur gouvernance interne en intégrant des scénarios climatiques à long terme dans leur gestion des risques. Enfin, bien que la prévention auprès des assurés soit identifiée comme un levier essentiel, elle reste encore insuffisamment exploitée.