Assurance et violences urbaines : Analyse financière et juridique du 17 octobre 2026
Les violences urbaines du 17 octobre 2026 ont causé des centaines de millions d'euros de dégâts, frappant de plein fouet les commerces indépendants et fragilisant leur trésorerie.
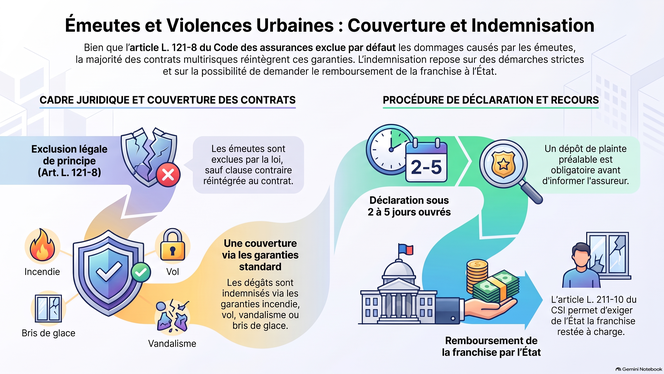
L'article L. 121-8 du Code des assurances exclut par défaut les émeutes, mais les contrats multirisques réintègrent généralement ce risque. Les victimes peuvent solliciter la couverture de leurs dommages matériels et pertes d'exploitation, activer la garantie incendie/tous risques pour leurs véhicules (ou la CIVI), et engager la responsabilité sans faute de l'État (L. 211-10 du CSI) pour obtenir la prise en charge des franchises restant à leur charge.
L'article L. 121-8 du Code des assurances exclut par défaut les émeutes, mais les contrats multirisques réintègrent généralement ce risque. Les victimes peuvent solliciter la couverture de leurs dommages matériels et pertes d'exploitation, activer la garantie incendie/tous risques pour leurs véhicules (ou la CIVI), et engager la responsabilité sans faute de l'État (L. 211-10 du CSI) pour obtenir la prise en charge des franchises restant à leur charge.
Traçabilité du risque cyber sous DORA : Modèle & Analyse
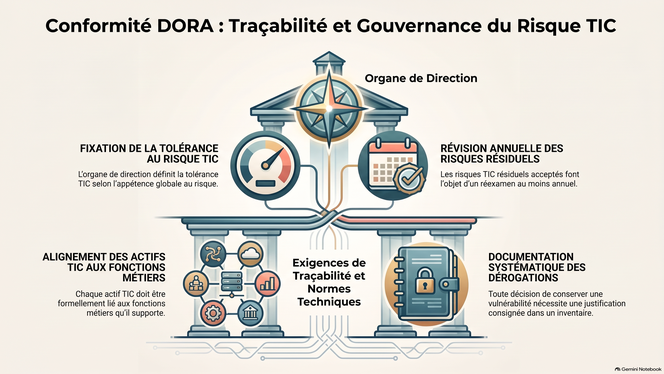
Le règlement DORA et la directive NIS2 imputent à l'organe de direction la responsabilité inaliénable du risque cyber. Pourtant, l'acceptation concrète s'effectue localement. En remontant la hiérarchie, les risques subissent une « compilation sémantique » : une vulnérabilité technique devient un risque stratégique global, masquant la réalité du terrain.
Pour garantir la traçabilité et l'auditabilité, chaque fiche d'acceptation doit obligatoirement intégrer deux métadonnées : un lien d'objet vers le risque supérieur et un lien de seuil vers la version de politique appliquée. Absents des standards actuels, ces liens sont indispensables au contrôle de l'appétence globale par le Conseil.
Pour garantir la traçabilité et l'auditabilité, chaque fiche d'acceptation doit obligatoirement intégrer deux métadonnées : un lien d'objet vers le risque supérieur et un lien de seuil vers la version de politique appliquée. Absents des standards actuels, ces liens sont indispensables au contrôle de l'appétence globale par le Conseil.
FSB : L'Adoption Responsable de l'IA dans le Secteur Financier
Le rapport du FSB analyse l'accélération de l'intégration de l'IA (ML, LLM, IA agentique) dans la finance. Si elle optimise les opérations (crédit, assurance, cyberdéfense), elle introduit des risques majeurs : biais, opacité, dérive, cyberattaques et concentration des tiers. L'IA agentique accroît ces périls par son autonomie.
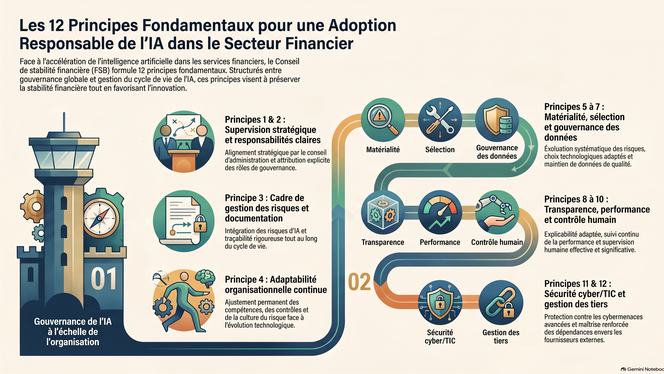
Pour y répondre, le cadre préconise six pratiques : supervision stratégique, modèle à trois lignes de défense, documentation stricte, maintien des compétences, évaluation de la matérialité et sélection rigoureuse des modèles tout au long d'un cycle de vie en sept phases.
Pour y répondre, le cadre préconise six pratiques : supervision stratégique, modèle à trois lignes de défense, documentation stricte, maintien des compétences, évaluation de la matérialité et sélection rigoureuse des modèles tout au long d'un cycle de vie en sept phases.
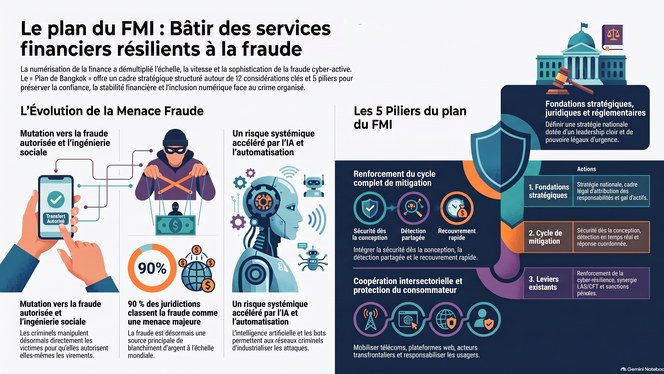
Escroqueries Numériques et Risque Systémique : Le Plan d'Action Global du FMI
Face à la hausse exponentielle de la cyberfraude financière — portée par le passage aux fraudes autorisées (APP), les réseaux transnationaux et l'IA générative —, le FMI propose une réponse systémique intégrée. Ce cadre s'articule autour de cinq piliers clés pour synchroniser la prévention, la détection en temps réel et le recouvrement des actifs. Il associe une gouvernance nationale coordonnée, le renforcement de la sécurité par la conception (Resilience by Design), l'intégration des risques cyber au dispositif LCB/FT pour démanteler les réseaux de comptes mules, la création de centres anti-escroquerie transsectoriels avec coopération transfrontalière, ainsi qu'un guichet unique de signalement pour protéger activement les usagers.
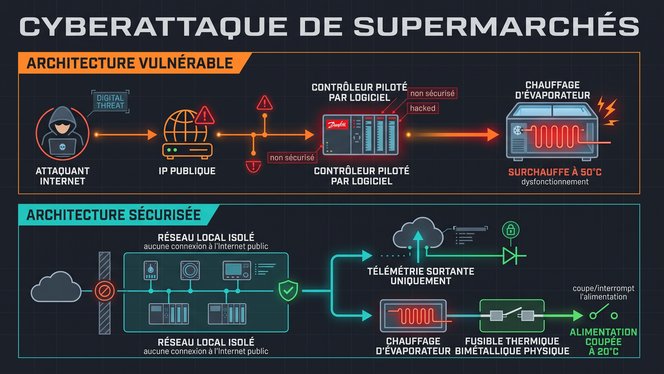
Cyberattaque des supermarchés : Les leçons d'architecture OT
La cyberattaque du 11-12 d'octobre 2026 contre les supermarchés français a détourné les contrôleurs Danfoss connectés à Internet pour forcer le dégivrage continu des vitrines jusqu'à 50 °C, entraînant des pertes massives. Cet incident démontre le danger de la gestion exclusivement logicielle et de l'exposition directe des technologies opérationnelles (OT) sur le Web. Pour garantir la sécurité des systèmes critiques, les industries doivent appliquer deux principes fondamentaux : l'isolement réseau des automates (réseaux locaux sans accès public) et l'installation de verrous électromécaniques physiques (fusibles thermiques) pour empêcher les surchauffes.
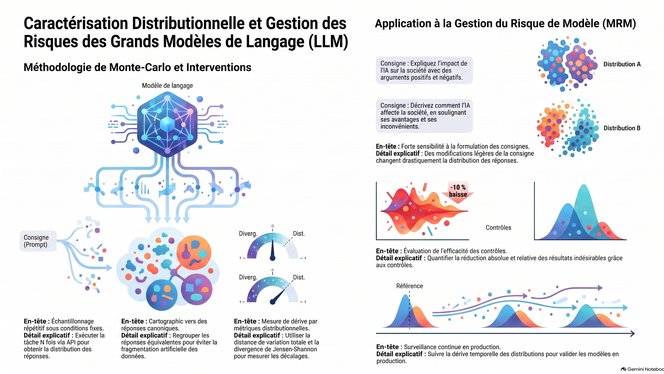
Gestion du Risque de Modèle des LLM par Simulation Monte-Carlo
L'intégration des grands modèles de langage (LLM) dans les institutions financières bouleverse la gestion du risque de modèle (MRM) en raison de leur nature stochastique.
Pour dépasser l'incertitude des modèles traditionnels, l'article propose un cadre empirique fondé sur des simulations Monte-Carlo. Cette méthodologie modélise la distribution des réponses, évalue la sensibilité sémantique et la dérive comportementale, tout en mesurant l'efficacité des garde-fous.
Incapable d'être cadrée par les approches déterministes classiques, cette méthode non intrusive permet d'auditer les modèles « boîte noire », d'assurer la conformité réglementaire (EU AI Act) et d'objectiver la gouvernance des IA en production.
Pour dépasser l'incertitude des modèles traditionnels, l'article propose un cadre empirique fondé sur des simulations Monte-Carlo. Cette méthodologie modélise la distribution des réponses, évalue la sensibilité sémantique et la dérive comportementale, tout en mesurant l'efficacité des garde-fous.
Incapable d'être cadrée par les approches déterministes classiques, cette méthode non intrusive permet d'auditer les modèles « boîte noire », d'assurer la conformité réglementaire (EU AI Act) et d'objectiver la gouvernance des IA en production.
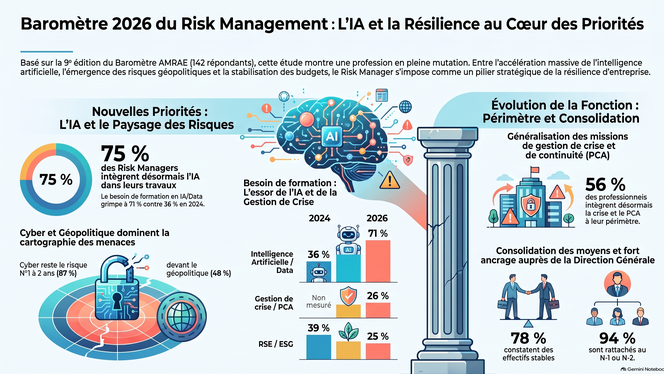
Baromètre AMRAE 2026 : Tendances & Priorités du Risk Management
Le Baromètre AMRAE 2026, fondé sur 142 répondants (69 % de grands groupes), confirme l'ancrage stratégique du risk manager, rattaché à 94 % au sommet exécutif et bénéficiant d'un fixe médian de 96 k€.
L'intelligence artificielle devient la priorité clé : 75 % y travaillent (+32 points) et 71 % réclament des formations dédiées. Le risque Cyber/IA domine les menaces à 2 et 10 ans, suivi par la hausse majeure des risques géopolitiques à long terme (61 %).
Multi-fonctions (ERM, assurances, crises), la profession stabilise ses moyens budgétaires et prône la résilience globale pour piloter l'interconnexion des chocs.
L'intelligence artificielle devient la priorité clé : 75 % y travaillent (+32 points) et 71 % réclament des formations dédiées. Le risque Cyber/IA domine les menaces à 2 et 10 ans, suivi par la hausse majeure des risques géopolitiques à long terme (61 %).
Multi-fonctions (ERM, assurances, crises), la profession stabilise ses moyens budgétaires et prône la résilience globale pour piloter l'interconnexion des chocs.
DORA et IA Générative : Bilan et Enseignements de l'AMF pour les SGP
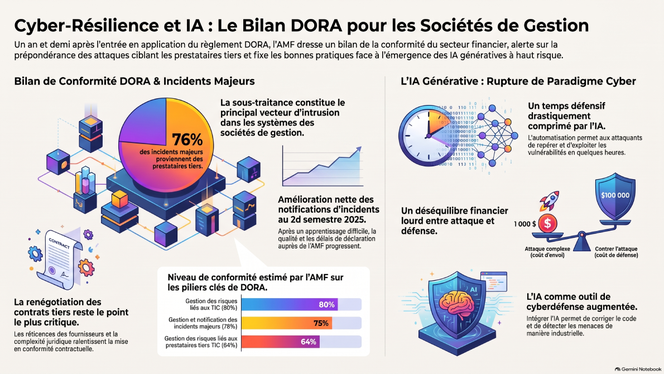
Ce bilan de l'AMF évalue l'alignement des sociétés de gestion au règlement DORA et l'impact de l'IA.
La conformité atteint 80 % en gestion des risques TIC, mais chute à 64 % sur la gestion des tiers (blocages contractuels, qualification des valorisateurs). Les incidents majeurs proviennent à 76 % de sous-traitants.
L'IA « frontière » accentue l'asymétrie offensive (automatisation, attaques en quelques minutes), imposant une intégration défensive rigoureuse (statut d'actif TIC, souveraineté des données, contrôle humain). L'AMF prône une hygiène stricte (ANSSI, audits PASSI) et l'anticipation des risques souverains ainsi que de la rupture cryptographique quantique (2029-2030).
La conformité atteint 80 % en gestion des risques TIC, mais chute à 64 % sur la gestion des tiers (blocages contractuels, qualification des valorisateurs). Les incidents majeurs proviennent à 76 % de sous-traitants.
L'IA « frontière » accentue l'asymétrie offensive (automatisation, attaques en quelques minutes), imposant une intégration défensive rigoureuse (statut d'actif TIC, souveraineté des données, contrôle humain). L'AMF prône une hygiène stricte (ANSSI, audits PASSI) et l'anticipation des risques souverains ainsi que de la rupture cryptographique quantique (2029-2030).
Prédire les Cyber-Attaques grâce aux LLM et à l'Analyse Géopolitique
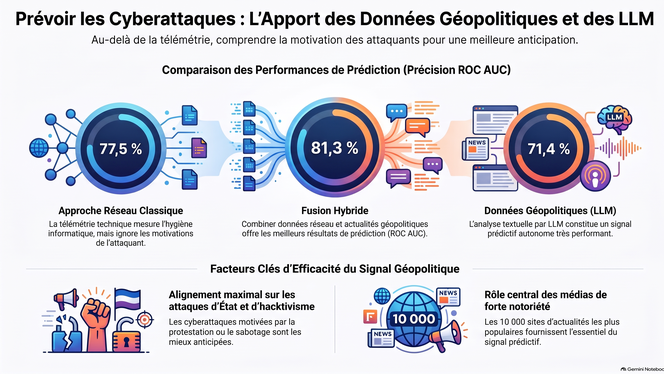
La prédiction du cyber-risque repose sur deux dimensions : la faisabilité technique (mesurée par la télémétrie réseau) et la motivation des attaquants (stimulée par le contexte géopolitique et médiatique).
Si les indicateurs réseau traditionnels révèlent la vulnérabilité d'une organisation, ils négligent les catalyseurs d'attaques. Pour y remédier, un système RAG (Retrieval-Augmented Generation ou génération augmentée par recherche) exploite un LLM, LLaMA-2-7B, afin d'extraire des représentations sémantiques géopolitiques à partir de la presse et de podcasts transcrits avec un faible WER (Word Error Rate ou taux d'erreur de mots).
Combinant signaux géopolitiques, données GDELT (Global Database of Events, Language, and Tone) et télémétrie issue notamment d'un agrégateur BLAG (Blacklist Aggregator) via une couche de porte pondérée, l'architecture d'intégration hybride alimente un classificateur MLP (Multilayer Perceptron ou perceptron multicouche). Cette approche atteint un score ROC AUC (Receiver Operating Characteristic - Area Under Curve) de 81,3 % à horizon tactique (30 jours) et 78,6 % à horizon stratégique (1 an), surpassant les modèles fondés uniquement sur la télémétrie d'infrastructure.
Ces indicateurs avancés trouvent une application directe dans les centres d'opérations de sécurité, ou SOC (Security Operations Center), ainsi qu'en souscription d'assurance cyber.
Si les indicateurs réseau traditionnels révèlent la vulnérabilité d'une organisation, ils négligent les catalyseurs d'attaques. Pour y remédier, un système RAG (Retrieval-Augmented Generation ou génération augmentée par recherche) exploite un LLM, LLaMA-2-7B, afin d'extraire des représentations sémantiques géopolitiques à partir de la presse et de podcasts transcrits avec un faible WER (Word Error Rate ou taux d'erreur de mots).
Combinant signaux géopolitiques, données GDELT (Global Database of Events, Language, and Tone) et télémétrie issue notamment d'un agrégateur BLAG (Blacklist Aggregator) via une couche de porte pondérée, l'architecture d'intégration hybride alimente un classificateur MLP (Multilayer Perceptron ou perceptron multicouche). Cette approche atteint un score ROC AUC (Receiver Operating Characteristic - Area Under Curve) de 81,3 % à horizon tactique (30 jours) et 78,6 % à horizon stratégique (1 an), surpassant les modèles fondés uniquement sur la télémétrie d'infrastructure.
Ces indicateurs avancés trouvent une application directe dans les centres d'opérations de sécurité, ou SOC (Security Operations Center), ainsi qu'en souscription d'assurance cyber.